

Deine Marke ist nur so sicher wie Deine App. Nutzer achten heute viel stärker auf Datensicherheit, und Gesetze wie die DSGVO setzen strenge Regeln zum Schutz ihrer Daten. Hundertprozentigen Schutz gibt es nicht - aber Du kannst Deine App so schwer angreifbar machen, dass sich der Aufwand nicht lohnt.
Das Wichtigste in Kürze
- Plane Sicherheit von Anfang an, mit einem Sicherheitsplan und klaren Verantwortlichkeiten.
- Nutze die OWASP Top 10 und die OWASP Mobile Top 10 als Checklisten.
- Verschlüssele Daten auf dem Gerät und bei der Übertragung.
- Härte Deinen Stack und patche konsequent.
- Priorisiere Schwachstellen nach Wirkung und überwache in Echtzeit.
Willst Du mehr erfahren?
Im kostenlosen Strategiegespräch klären wir Deine Fragen zu Kosten, Technik und Ablauf.
Gespräch vereinbarenWarum App-Sicherheit Chefsache ist
Aufsehenerregende Angriffe haben gezeigt, wie viel in einer zunehmend digitalen Welt auf dem Spiel steht. Datenschutzgesetze wie die DSGVO und der CCPA verpflichten Unternehmen zu belastbaren Richtlinien und Praktiken für die Datensicherheit.
Verstöße können empfindliche Bußgelder nach sich ziehen, dazu dauerhaften Imageschaden, Umsatzverluste und höhere Kosten. Vieles davon lässt sich mit konkreten Schritten vermeiden. Diese Best Practices schützen Deine App gegen die meisten Bedrohungen:
1. Security by Design: einen Sicherheitsplan erstellen
Mit verstreuten Einzelmaßnahmen, die isoliert wirken, sicherst Du keine App ab. Du brauchst einen Plan, der jede Risikoquelle identifiziert und gezielt adressiert.
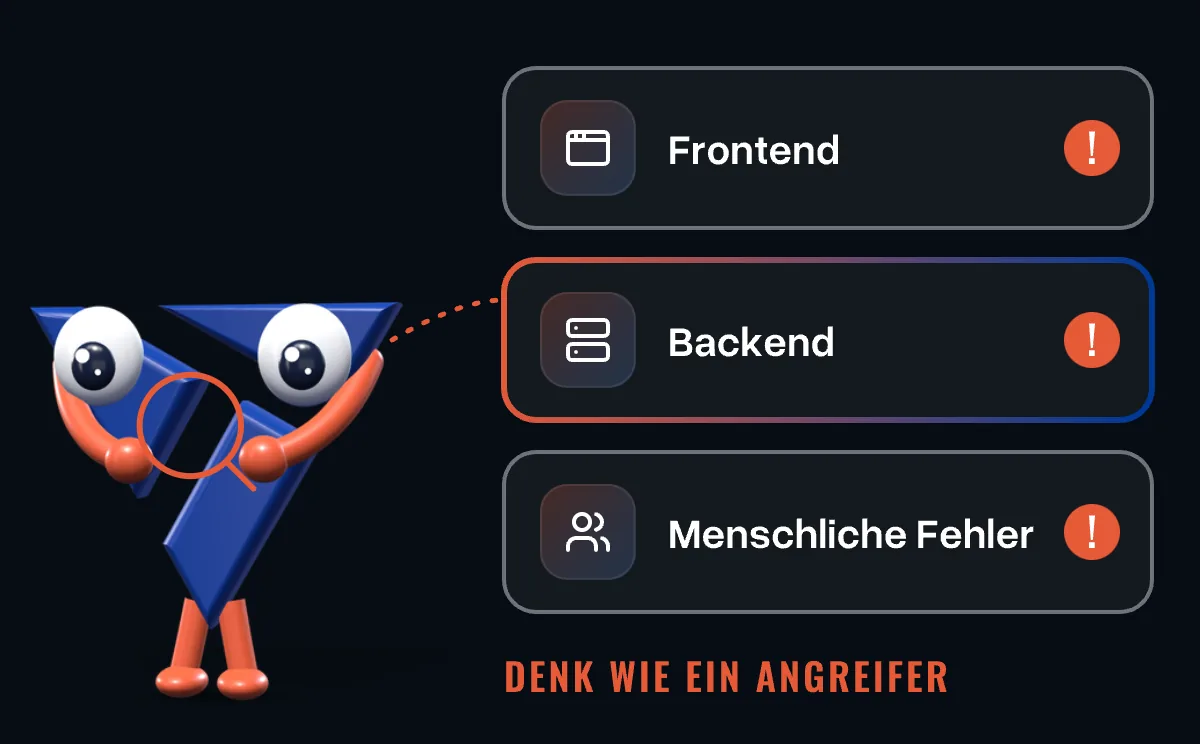
Denk zuerst wie ein Angreifer. Finde jede Schwachstelle - Frontend, Backend, menschliche Fehler und mehr. Stehen die Schutzmaßnahmen, teste sie gründlich; entscheide, ob Du automatisierte Werkzeuge, menschliche Tester oder einen externen Anbieter für Penetrationstests einsetzt.
Führe dann eine Checkliste Deiner Sicherheitsinfrastruktur und benenne Verantwortliche, die jedes Element nach aktuellen Best Practices pflegen. So entsteht klare Verantwortlichkeit.
2. Die OWASP Top 10 befolgen
Open-Source- und Drittanbieter-Komponenten sind eine häufige Quelle für Schwachstellen, und ganz vermeiden lassen sie sich nicht. Angreifer studieren genau diese Technologien, um Lücken zu finden.
Die OWASP Top 10 sind eine Checkliste der kritischsten Sicherheitsrisiken für Webanwendungen, die alle paar Jahre auf Basis realer Angriffsdaten überarbeitet wird. Für mobile Apps pflegt OWASP zusätzlich die Mobile Top 10. Wer diese Listen abarbeitet, schützt seine App gegen einen großen Teil der gängigen Angriffe.
3. Plattformspezifischen Schutz nutzen
iOS und Android gehen App-Sicherheit unterschiedlich an, und beide bieten viele eingebaute Sicherheitsfunktionen. Nutze sie. Identifiziere gleichzeitig plattformspezifische Grenzen, die die Sicherheit Deiner App schwächen könnten, und behebe sie.
4. Die App per App Wrapping isolieren
Angreifer nutzen oft Schwachstellen im Betriebssystem oder in der Gerätehardware. App Wrapping trennt Deine App von der Plattform und gibt Dir die Kontrolle darüber, ob App-Daten mit dem Gerät oder anderen Apps geteilt werden dürfen. Es wird vor allem für Business-Apps auf verwalteten Geräten eingesetzt.
5. Alles verschlüsseln
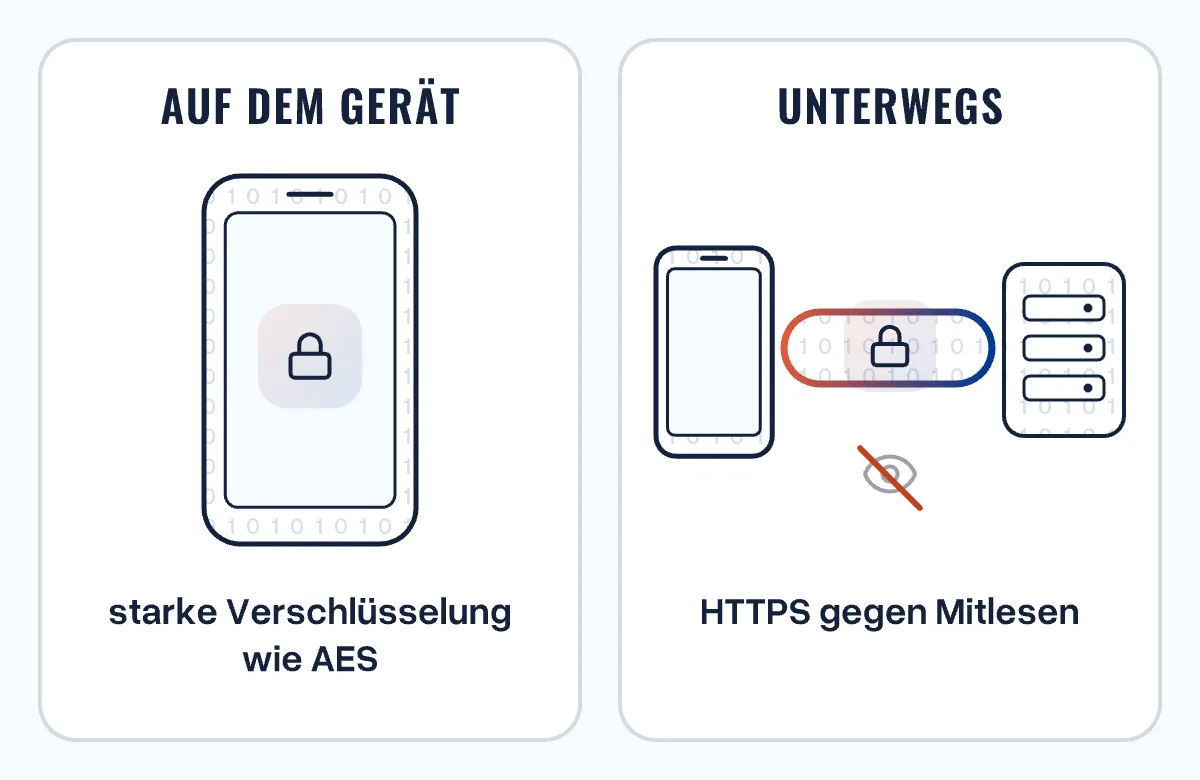
Starke Verschlüsselung schützt Deine App-Daten selbst dann, wenn ein Angreifer Zugriff auf das Gerät erlangt. Setze auf starke, etablierte Verfahren wie AES.
Verschlüssele auch Netzwerkverbindungen per HTTPS, um Daten auf dem Übertragungsweg vor Man-in-the-Middle-Angriffen zu schützen. Moderne Apps nutzen intensiv APIs, und Verschlüsselung hält die Daten in diesen Aufrufen vor neugierigen Blicken geschützt.
6. Alles härten
Härte Deinen gesamten Stack, von den Servern bis zu den eingesetzten Frameworks. Das ist umfangreiche Arbeit; diese Schritte sind ein guter Anfang:
- Nicht genutzte Module und Erweiterungen entfernen
- Dynamische oder entfernte Codeausführung wo immer möglich vermeiden
- Die maximale Skriptlaufzeit auf sichere Werte begrenzen
- Server, Dienste, Datenbanken und Konfigurationsdateien schreibschützen
- Sicherheitsmodule wie AppArmor oder SELinux auf den Servern einsetzen
- Ein- und ausgehenden Datenverkehr beschränken
- Zugriff auf App-Ressourcen beschränken und gestaffelt nur nach Bedarf vergeben
7. Alles aktuell halten
Für viele Schwachstellen gibt es bereits einen Patch, wenn sie bekannt werden. Ein konsequentes Patch-Management schließt eine große Zahl von Lücken. Nachlässiges Patchen ist dagegen eine wiederkehrende Ursache für Datenpannen. Halte Server, Frameworks, Software und Werkzeuge aktuell.
8. Schwachstellen priorisieren
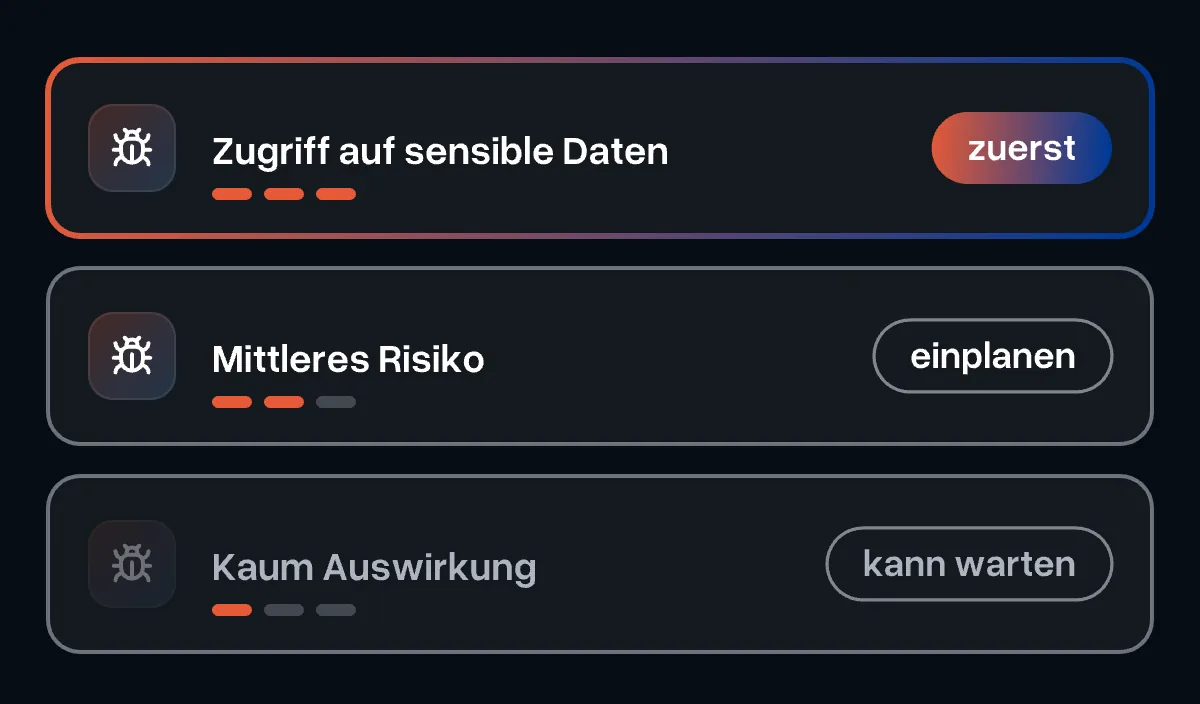
Du wirst immer wieder neue Schwachstellen entdecken, im Frontend wie in Backend-Systemen. Versuche nicht, alle auf einmal oder in der Reihenfolge ihres Auftretens zu beheben. Lege eine Richtlinie fest, die sie nach Kritikalität und Dringlichkeit ordnet, und konzentriere Dich auf die mit der größten Wirkung auf Sicherheit und Reputation.
Manche Schwachstellen haben kaum Auswirkungen auf kritische Systeme und können warten - solange Du nie jene vernachlässigst, über die Angreifer an sensible Daten oder kritische Systeme gelangen könnten.
9. In Echtzeit überwachen und schützen
Keine Richtlinie bietet vollständigen Schutz. Die gute Nachricht: Du kannst Angriffe erkennen und stoppen, während sie passieren. Gängige Werkzeuge sind Web Application Firewalls und Runtime Application Self-Protection (RASP). Verarbeitet Deine App hochsensible Nutzer- oder Unternehmensdaten, prüfe ein Security Operations Center (SOC), das Deine Sicherheitslage in Echtzeit überwacht.
Werde nie nachlässig
App-Sicherheit entwickelt sich ständig weiter. Bleib bei neuen Technologien, Patches und aktualisierten Best Practices auf dem Laufenden und halte Deine App in jeder Hinsicht aktuell.
Du willst die Sicherheit Deiner App prüfen oder in eine neue App von Anfang an einplanen? Sprich mit uns.