

Schritt 1
Anforderungsanalyse
Unsere Leistung zeigt messbare Ergebnisse
Wir nutzen KI in Planung, Design und Entwicklung, um Aufwand zu reduzieren, die Lieferung zu beschleunigen und Qualität zu verbessern, ohne Budgets zu erhöhen.
Wir stiegen ganz am Anfang ein, als Perpetuum Capital eine Cybersecurity-Beratung mit tiefem ISO 27001-Know-how war, aber noch kein digitales Produkt und keine Online-Präsenz hatte. Wir übernahmen von Beginn an die vollständige Verantwortung für Produktdefinition, UX-Design, Website-Entwicklung und die Sentinel SaaS - von der ersten Zeile Code bis heute.
Cybersecurity-Berater und Compliance-Experten, die ihr ISO 27001-Wissen in eine skalierbare SaaS-Plattform produktisieren möchten. Auch für Organisationen, die eine strukturierte, toolgestützte ISO 27001-Zertifizierung und ein laufendes ISMS-Management ohne permanente Beraterbeteiligung benötigen.
 Produktdesign
 Wordpress
 215
Aufrufe
Karoly Aczel
Gründer & CEO
Das Gründerteam verfügte über jahrelange praktische ISO 27001-Beratungserfahrung und wusste genau, was Unternehmen für eine Zertifizierung brauchen - aber alles wurde manuell geliefert, Kunde für Kunde. Die Lücke war klar: Unternehmen, die ISO 27001 anstrebten, zahlten entweder teure Berater für Arbeit, die in ein geführtes Tool strukturiert werden könnte, oder sie verloren sich in der Dokumentation ohne Unterstützung. Die Idee war, zwei Dinge zu bauen, die zusammenwirken: eine professionelle Website, die Vertrauen aufbaut und digitale Produkte verkauft, und eine SaaS-Anwendung namens Sentinel, die Organisationen durch die ISO 27001-Zertifizierung und das laufende ISMS-Management führt - ohne Berater im Raum.
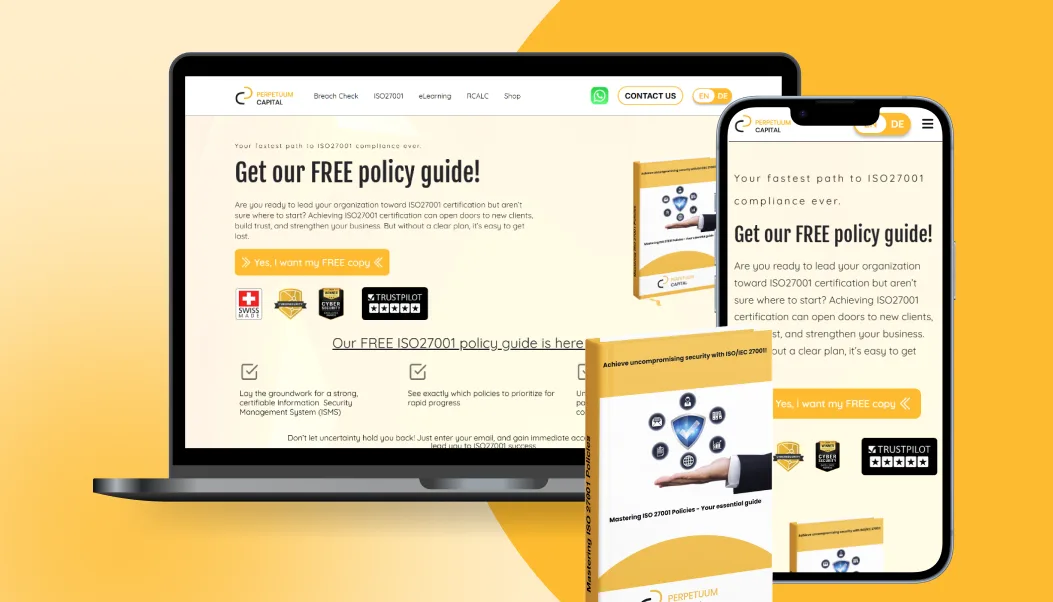
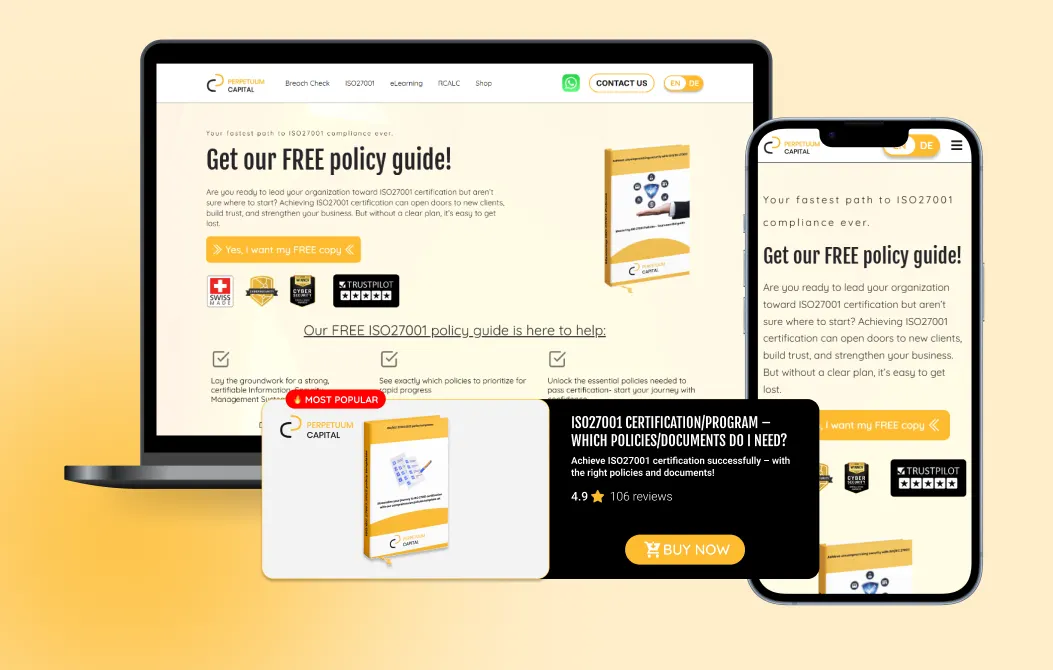
Wir haben PCapital als zwei verbundene Produkte entwickelt: eine WordPress-Website mit integriertem WooCommerce-Shop und Sentinel - eine vollständige SaaS-Anwendung für ISO 27001-Management. Die Website übernimmt Discovery, Vertrauensaufbau und Verkauf - mit Inhalten, Landing Pages, einem Breach-Checker-Tool und einem Shop, der digitale Produkte von Policy-Templates bis zur Sentinel-Lizenz anbietet. Sentinel deckt den gesamten ISO 27001-Lebenszyklus ab: Gap-Analyse durch strukturierte Kapitelbewertungen, geführte Implementierung mit Reifegradtracking pro Anforderung, Asset-Inventarverwaltung, Dokumentenspeicherung und einen einzigartigen Audit-Modus, der exakt steuert, was Auditoren während der (Re-)Zertifizierung sehen. Das Admin-Panel gibt dem Perpetuum Capital-Team vollständige Kontrolle über Kunden, Abonnements und Plattforminhalte - ohne Engineering-Aufwand. Zusammen haben die beiden Produkte eine Einzelberatung in ein Plattformunternehmen verwandelt, das rund um die Uhr Umsatz generiert und skaliert, ohne Köpfe hinzuzufügen.
Schritt 1
Anforderungsanalyse
Schritt 2
Produkt- & Designkonzept
Schritt 3
Implementierung
Schritt 4
Qualitätssicherung
Schritt 5
Deployment & Betrieb
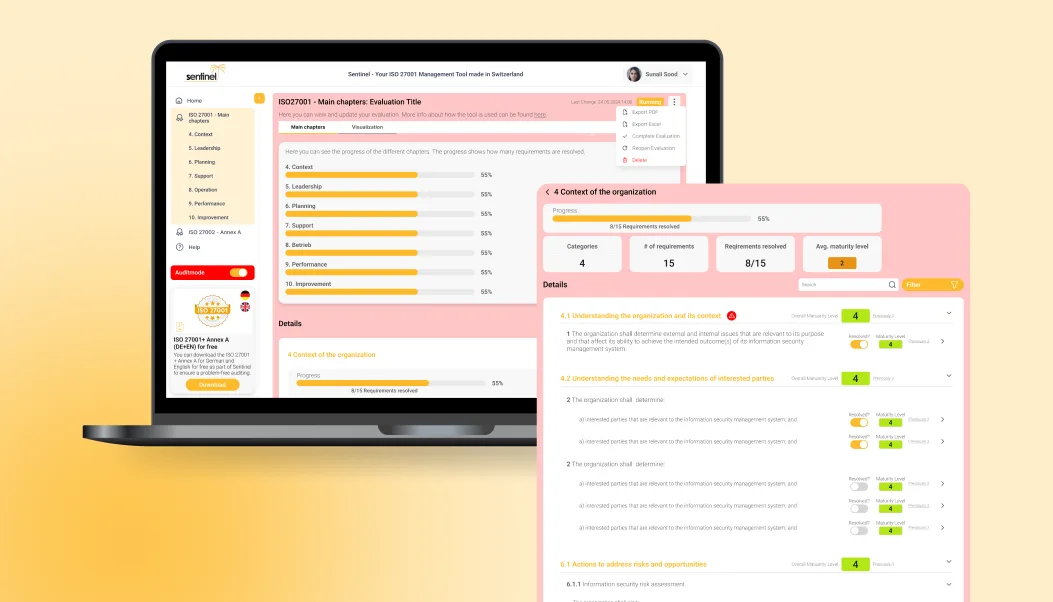
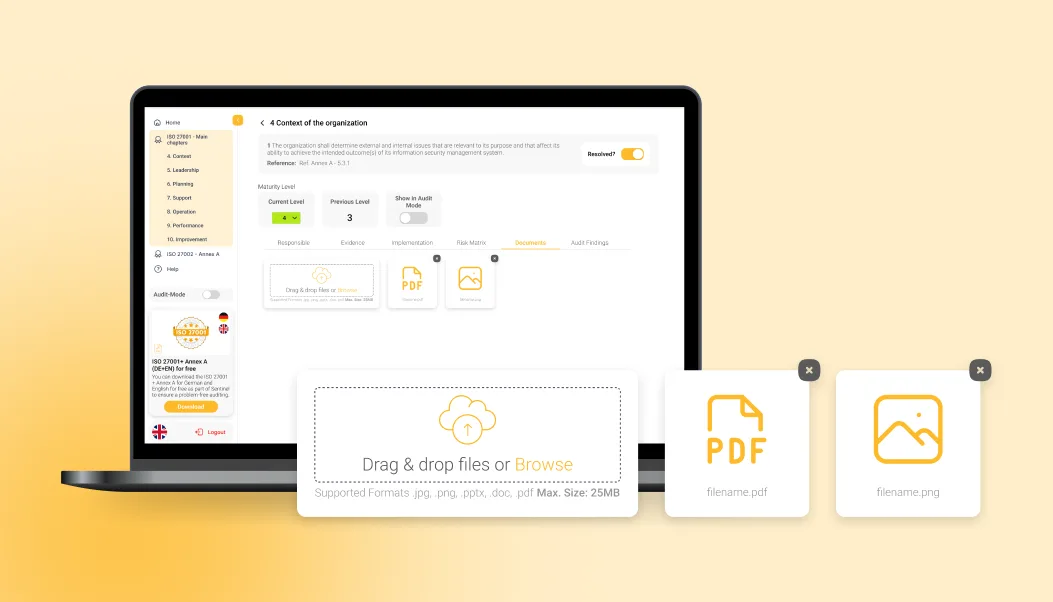
Das Herzstück von Sentinel ist eine strukturierte Bewertungs-Engine, die jeden Abschnitt und jede Anforderung der ISO 27001 in einen geführten Workflow abbildet. Organisationen arbeiten sich durch jede Anforderung, setzen einen Reifegrad, weisen Verantwortliche zu, fügen Nachweise hinzu und verknüpfen Dokumente. Der Fortschritt wird über alle Kapitel hinweg in Echtzeit verfolgt. Abgeschlossene Bewertungen werden gesperrt. Das ersetzt Spreadsheet-basierte Gap-Analysen vollständig und gibt Compliance-Teams eine einzige, nachvollziehbare Informationsquelle.
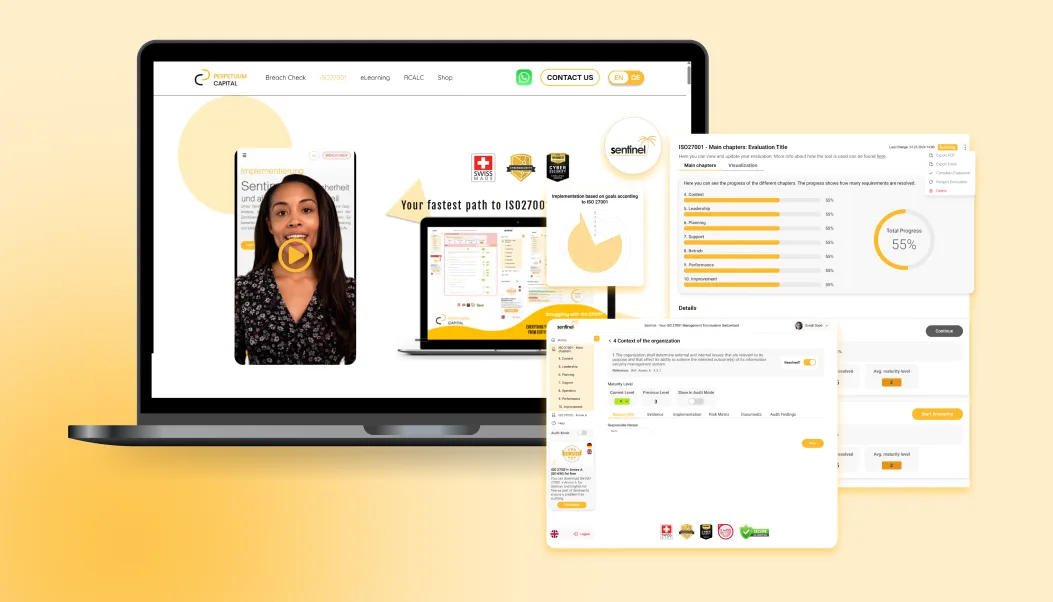
Sentinels exklusiver Audit-Modus ist das differenzierteste Feature des Produkts - eine eigene Ansicht für (Re-)Zertifizierungsaudits. Im Audit-Modus können Organisationen exakt steuern, was Auditoren sehen: welche Kapitel, welche Nachweise, welche Notizen. Interne Anmerkungen werden standardmäßig ausgeblendet. Die Auditor-Ansicht zeigt nur verifizierte Daten. Kunden, die den Audit-Modus nutzen, berichten von null Feststellungen in ihren Audits.
Ein vollständiges Asset-Register, in dem Organisationen alle Informationsassets für die ISO 27001 Annex A Compliance erfassen. Jedes Asset hat ein vollständiges Profil: Typ, Eigentümer, Standort, Klassifizierung (Vertraulichkeit, Integrität, Verfügbarkeit), Asset-Wert in EUR, Lebenszyklus-Status, Anschaffungs- und Entsorgungsdaten sowie verknüpfte Kontrollen. Das Inventar ersetzt manuelle Tabellen und verknüpft Assets direkt mit den relevanten ISO 27001-Kontrollen.
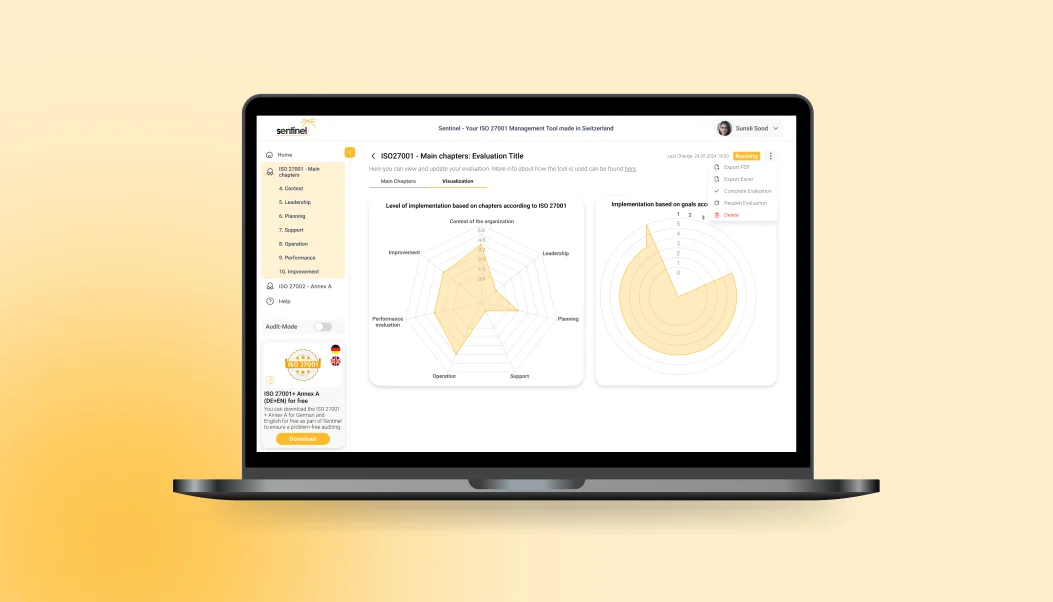
Ein Radar-Chart und ein Polar-Area-Chart geben eine Echtzeit-Übersicht über den ISO 27001-Implementierungsstand über alle Kapitel hinweg. Charts aktualisieren sich automatisch. Bewertungen können als Excel-Datei exportiert werden. Organisationen sehen auf einen Blick, wo Lücken bestehen. Das macht einen komplexen Compliance-Prozess zu einem Dashboard, das auch Nicht-Experten lesen und handeln können.
Der WooCommerce-basierte Shop verkauft eine vollständige Palette von ISO 27001-Digitalprodukten: das Sentinel SaaS-Abonnement, Policy-Template-Sets, Checklisten-Tools, Dokumentenprüfungsservices, Video-Training und SoA-Templates. Der Kauf löst automatisierte Onboarding-E-Mails aus. Der Breach-Checker ist kostenlos ohne Registrierung verfügbar und generiert Top-of-Funnel-Traffic. Der Shop ermöglicht Perpetuum Capital, rund um die Uhr Umsatz zu generieren - unabhängig von der Beratungskapazität.
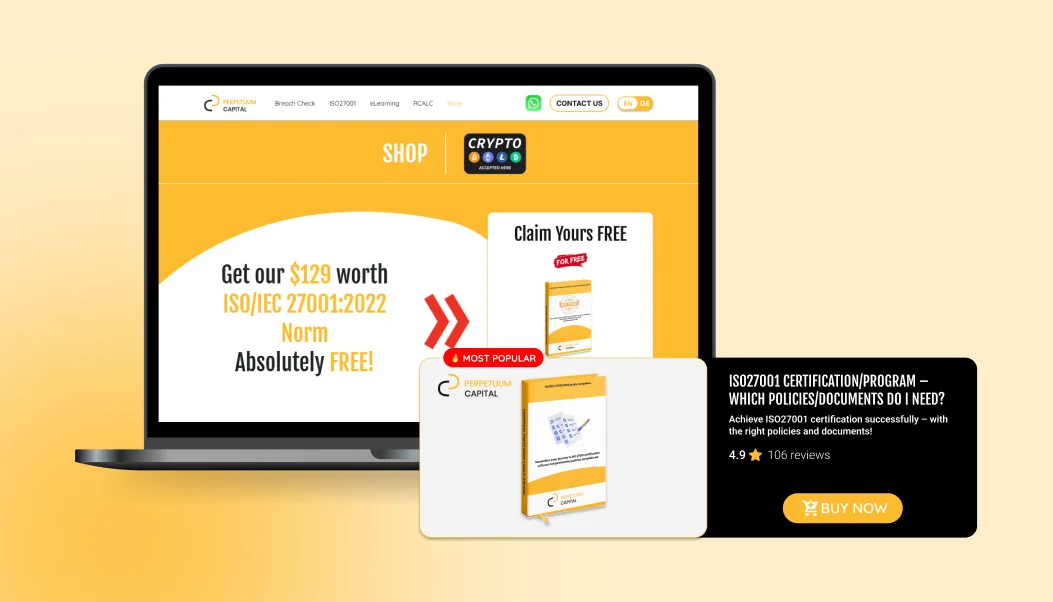
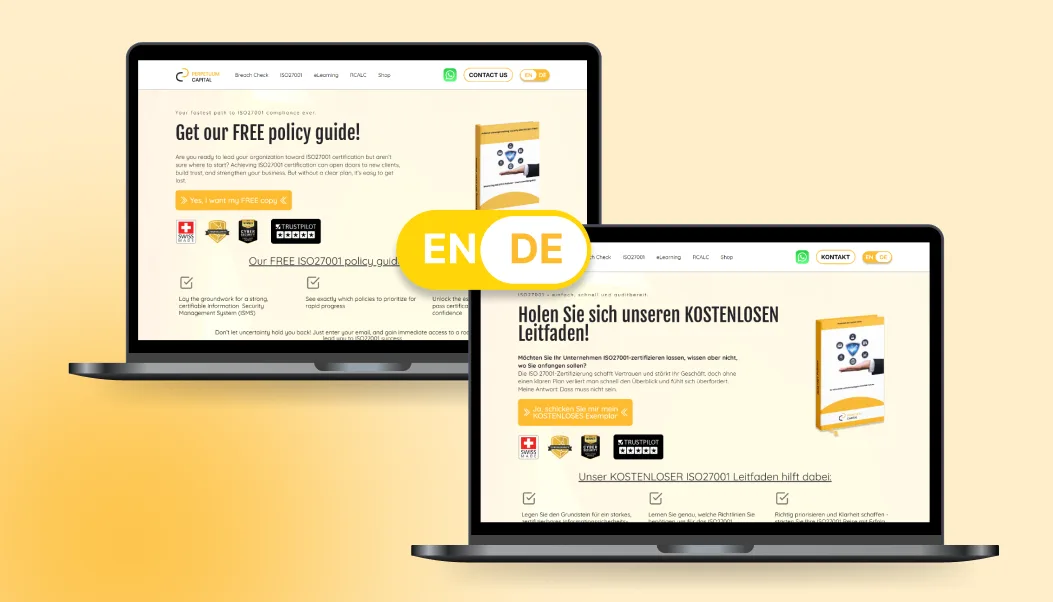
Sowohl die Website als auch die Sentinel-Anwendung sind vollständig zweisprachig auf Englisch und Deutsch verfügbar. Der ISO 27001-Normtext, die Anforderungen und die Erläuterungen in Sentinel sind in beiden Sprachen verfügbar. Nutzer können die Sprache direkt in der App wechseln. Das Annex A Dokument ist direkt von Sentinel aus kostenlos in beiden Sprachen herunterladbar. Das erschließt den gesamten DACH-Markt und unterstützt gleichzeitig internationale Kunden.
Die größte Herausforderung war die Übersetzung einer hochspezialisierten Compliance-Domäne - ISO 27001 mit 93 Annex A Kontrollen, Reifegradmodellen und Auditprotokollen - in ein Produkt, das nicht-technische Compliance-Fachleute sicher nutzen können. Der Audit-Modus erforderte besonders tiefes Domänenverständnis. Die exakte Grenze zwischen dem, was Auditoren sehen, und dem, womit die Organisation arbeitet, erforderte mehrere Spezifikations- und Testrunden mit dem Gründer als Domänenexperten. Gleichzeitig musste die Website als Vertrauensaufbau- und Verkaufssystem in einem Markt funktionieren, in dem Glaubwürdigkeit alles ist.
Domänenprodukte brauchen den Domänenexperten als permanenten Mitarbeiter - nicht nur als Anforderungsquelle am Anfang. Der ISO 27001-Standard entwickelt sich weiter, Kundenfeedback bringt Grenzfälle zutage. Produkte auf Basis tiefer Domänenlogik brauchen einen langfristigen Partner, keinen einmaligen Auftragnehmer.
Jeder Experte, der sein Wissen produktisieren will, steht vor derselben Herausforderung: Wie macht man das, was im Kopf steckt, für jemanden nutzbar, der diese Expertise nicht hat? Die Antwort ist nie eine einfache Übersetzung. Es braucht die Umformung der Domänenlogik in User Flows, Validierung jeder Annahme mit echten Nutzern und die Bereitschaft, jahrelang zu iterieren.
Wenn du dein Fachwissen in ein Produkt verwandeln willst, fang mit dem Workflow an, mit dem deine Kunden am meisten kämpfen - nicht mit den Features, die du bauen möchtest. Die Domänenlogik ist das Produkt. Alles andere ist nur die Oberfläche darum herum.
Das Besonderste beim Bau von Sentinel war das Design und die Implementierung des Audit-Modus. Auf der Oberfläche klingt es wie ein einfacher Filter. In der Praxis erforderte es, aus der Perspektive eines ISO 27001-Auditors zu denken, genau zu verstehen, was eine Feststellung auslöst, und eine Datenschicht zu bauen, die dieselben Informationen in zwei völlig verschiedenen Kontexten präsentiert. Wir verbrachten Wochen in intensiven Sessions mit dem Gründerteam und arbeiteten echte Audit-Szenarien durch. Was öffnet ein Auditor zuerst? Was würde eine rote Flagge auslösen? Was sollte niemals sichtbar sein? Jede Antwort veränderte etwas im Datenmodell, der UI oder der Zugriffslogik. Das ist die Art von Arbeit, die im fertigen Produkt unsichtbar ist - weil Auditoren genau das sehen, was Vertrauen aufbaut. Als ein Kunde zum ersten Mal einen echten Zertifizierungsaudit mit dem Audit-Modus durchlief und ohne jede Feststellung zurückkam - das war der Moment, in dem wir wussten, dass das Feature genau das getan hatte, wofür es gebaut wurde. Dieses Ergebnis ist in keinem Screenshot sichtbar. Es lebt im Auditbericht eines Unternehmens, das heute ISO 27001-zertifiziert ist.
 Karoly Aczel
Gründer & CEO
5.0
Ich kam zu Vitec mit tiefem ISO 27001-Wissen, aber ohne Produkt. Sie haben Website, SaaS und Shop von Grund auf gebaut. Alles greift ineinander - Inhalt, Design, Tool. Kunden finden uns heute, vertrauen uns und kaufen - ohne Verkaufsgespräch.
Jedes erfolgreiche Projekt hinterlässt messbare Ergebnisse und einen klaren Weg in die Zukunft.
Die folgenden Referenzen zeigen, wie wir arbeiten, was wir leisten und welche Ergebnisse unsere Partner mit uns erzielen.
 STRATEGIE
 UI/UX
 MARKTPLATZ
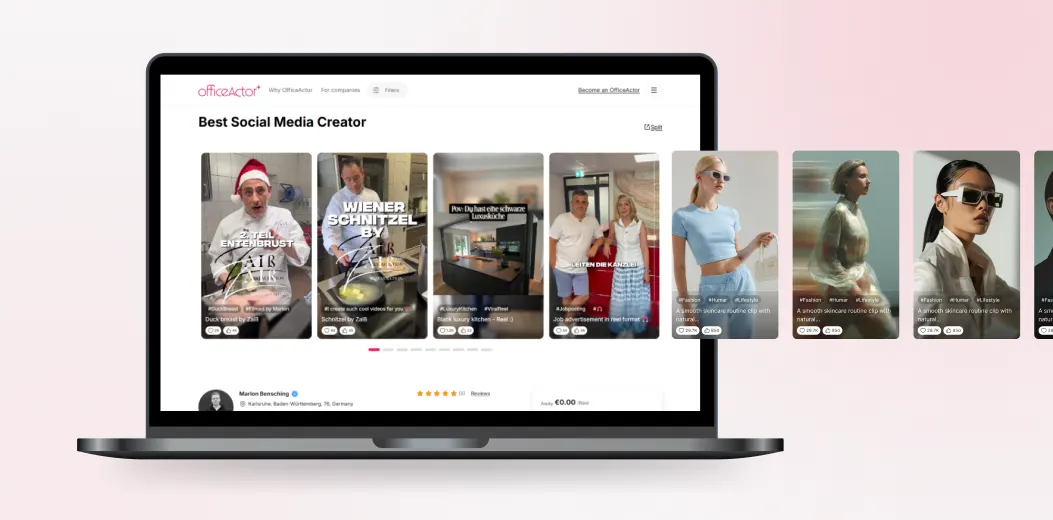
OfficeActor - End-to-End Influencer Buchungsplattform
Marlon B.
Gründer & CEO, OfficeActor
Marlon B. erkannte eine klare Marktlücke: Unternehmen, die mit Influencern zusammenarbeiten wollten, hatten keinen strukturierten Weg, sie zu finden, zu bewerten und zu buchen. Alles lief über DMs, Tabellen und informelle Absprachen. Gleichzeitig fehlte Influencern ein professionelles Tool, um eingehende Anfragen zu verwalten, Verträge zu verfolgen oder verlässlich bezahlt zu werden. Die Idee war, eine zweiseitige Plattform zu bauen, die beiden Seiten einen sauberen, strukturierten Workflow gibt - von der Suche über den Vertrag bis zur Zahlung.
0 manuelle Buchungsschritte
Use Case
 STRATEGY
UI/UX
 MOBILE APP
 BACK-END
 ADMIN
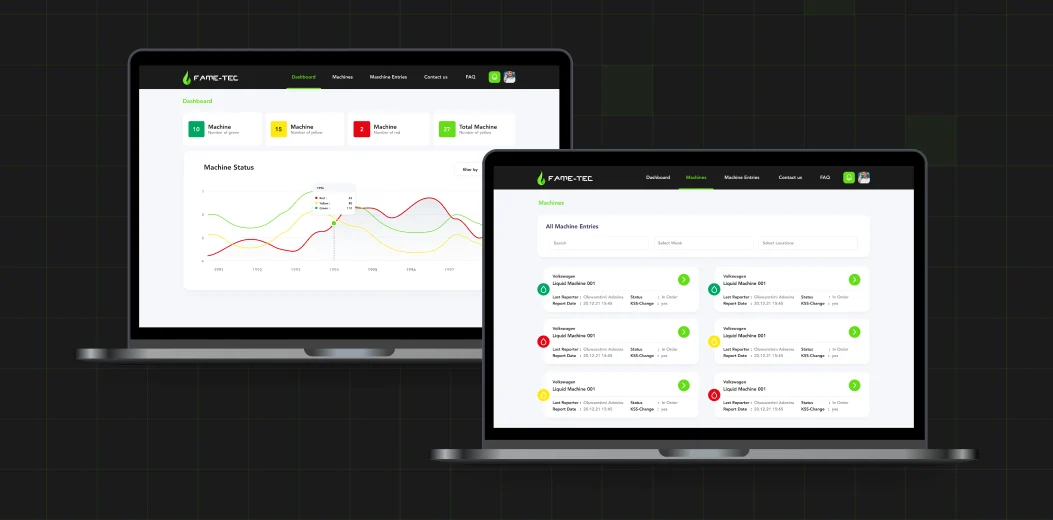
fame-tec - Digitalisierung der industriellen Flüssigkeitsüberwachung
Yunus-Emre Akarca
CEO, fame-tec GmbH
fame-tec ist ein Flüssigkeitsmanagement-Unternehmen, das für die Pflege von Flüssigkeitszuständen in industriellen Maschinen vor Ort verantwortlich ist.Manuelle Prozesse machten es schwierig, den Maschinenstatus zu verfolgen, Probleme frühzeitig zu erkennen und Wartungsmaßnahmen zuverlässig zu dokumentieren.Die Idee war es, papierbasierte Workflows durch eine automatisierte digitale Lösung zu ersetzen, die Mitarbeitern sofortigen Zugriff auf Maschinendaten ermöglicht, Flüssigkeitswerte vor Ort zu aktualisieren und Kunden Transparenz über den Zustand ihrer Maschinen zu geben.Manuelle Arbeit reduzieren, Fehler vermeiden und die operative Kontrolle verbessern waren die zentralen Motivationen hinter dem Projekt.
35%
weniger Support-Anfragen
Use Case


 Behance


